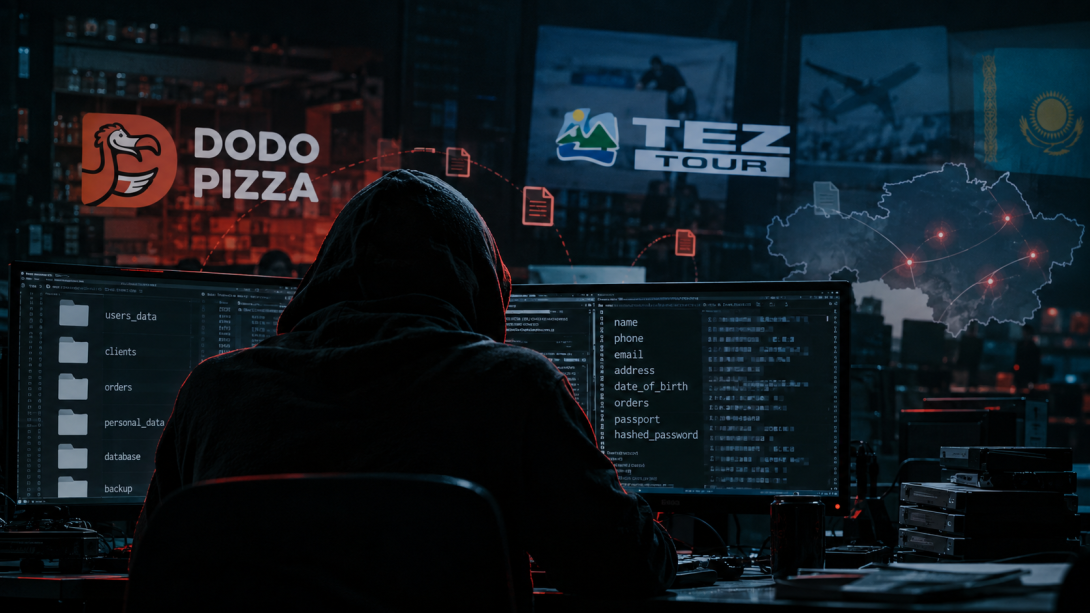
ФБРК продолжает публиковать интервью с участниками DATASUCKERS, ранее заявлявшими об атаках на Dodo Pizza и Tez Tour. В этой части — о том, зачем они атакуют компании, как выбирают цели, что происходит с полученными базами и какие меры защиты советуют пользователям.
Мы рассказываем об этом исключительно в информационных целях и не романтизируем незаконную деятельность. Соблюдайте закон.
ЗАЧЕМ ИМ ВЗЛОМЫ
В сфере кибербезопасности условно выделяют White Hat и Black Hat. Первые ищут уязвимости с разрешения владельцев систем и помогают их устранить. Вторые получают доступ без разрешения и используют найденные уязвимости в своих целях.
Сами участники группировки относят себя к Black Hat и главным мотивом называют деньги.
«Очевидно, что в нашем случае это Black Hat. Наш мотив — финансовая выгода прежде всего, кража баз данных и, соответственно, заработок на продаже этих баз данных».
Собеседник также рассказал, что им предлагали сотрудничество с государственными структурами, но такой формат оказался для них финансово неинтересным.
КАК ВЫБИРАЮТ ЦЕЛЬ
По словам собеседника, в первую очередь их интересуют крупные компании с большими базами данных. Второй фактор — насколько просто, по их оценке, работать с конкретным ресурсом.
«Первый критерий — крупная компания, у которой хорошая и большая по наполняемости база данных. Второй пункт — опционален, по нашему субъективному мнению, это простота работы по данному ресурсу».
При этом крупный сервис не всегда сложнее атаковать.
«Порой легче взломать крупный сайт, потому что в нем много разных разработок, технологий и так далее, нежели мелкий».
Жестких ограничений по сферам участники группировки для себя не устанавливают. Мелкие сайты и небольшие проекты интересуют их меньше из-за низкой финансовой ценности.
КАКИЕ ЦЕЛИ У НИХ СЕЙЧАС
Dodo Pizza и Tez Tour, как утверждает собеседник, — лишь часть компаний, которыми занималась группировка.
«Сейчас я не буду раскрывать конкретно какие, поскольку мы еще не завершили работу по ним. Есть несколько работ как по СНГ, так и по зарубежным компаниям».
По его словам, речь идет о десятках других целей.
В Telegram-канале DATASUCKERS также появлялся намек на один из крупных магазинов техники. В комментариях пользователи предположили, что речь может идти о DNS, однако сами хакеры это не подтверждали.
ЧТО ПРОИСХОДИТ С БАЗАМИ
Полученные данные, как утверждают участники группировки, не публикуют открыто, а продают.
По словам собеседника, среди покупателей могут быть сервисы, которые занимаются поиском информации о людях. После продажи контролировать дальнейшее распространение базы уже невозможно.
ФБРК спросил, как они относятся к тому, что такие данные могут попасть к мошенникам. Собеседник ответил, что негативно.
При этом возникает противоречие: группировка говорит, что не поддерживает мошенничество, но одновременно продает полученные базы третьим лицам, не контролируя их дальнейшее использование.
ЧТО СОВЕТУЮТ ПОЛЬЗОВАТЕЛЯМ
«Единственное, что я могу советовать, — использовать уникальный пароль на каждом сайте и включать двухфакторную аутентификацию».
По мнению собеседника, компаниям и государственным организациям также нужно искать слабые места заранее и постоянно следить за состоянием IT-систем, а не реагировать уже после атаки.
КОНТЕКСТ
Ранее ФБРК писал о кибератаке на Dodo Pizza. Сначала компания заявляла, что данные пользователей из Казахстана не пострадали, а позже допустила, что у части клиентов могли быть затронуты имя, номер телефона, адрес доставки, дата рождения и история заказов.
Отдельный материал мы посвятили истории с eGov. Собеседник рассказал, что в 2023 году, по его информации, данные из государственной базы данных «Физические лица» можно было получать с помощью автоматизированных запросов. Прямой взлом eGov он при этом не подтвердил.