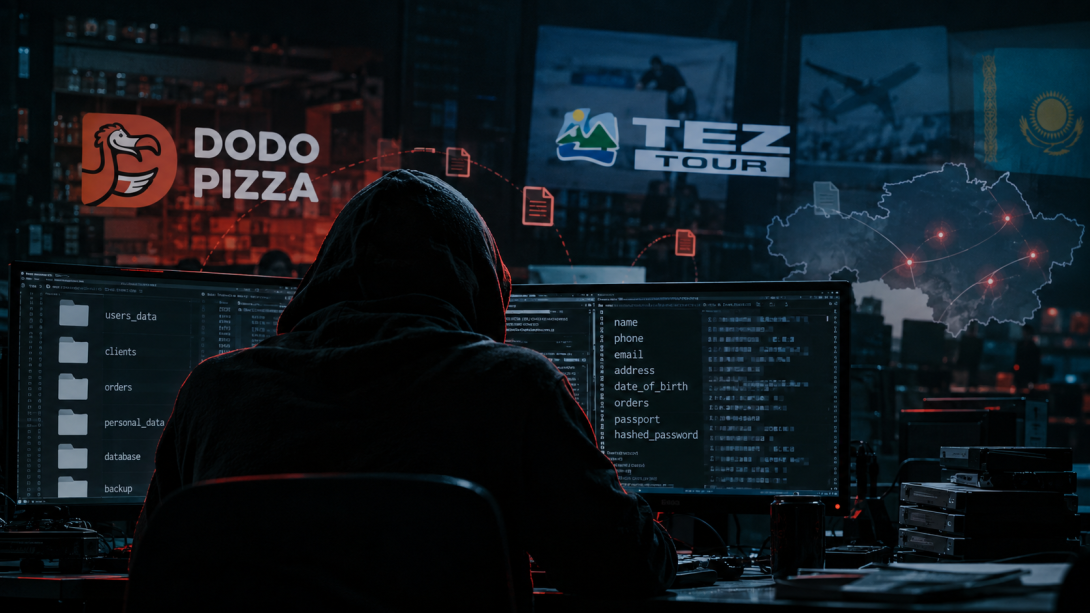
FBRI 继续发布对 DATASUCKERS 参与者的采访,他们此前声称攻击了 Dodo Pizza 和 Tez Tour。在本部分中,他们谈到了为什么要攻击公司、如何选择目标、获取的数据库会如何处理,以及他们建议用户采取哪些防护措施。
我们仅出于信息目的讲述此事,并不美化非法活动。请遵守法律。
他们为什么要入侵
在网络安全领域,通常会区分 White Hat 和 Black Hat。前者在系统所有者许可下寻找漏洞并帮助修复。后者未经许可获取访问权限,并将发现的漏洞用于自身目的。
该团体的参与者自称属于 Black Hat,并称主要动机是金钱。
“显然,在我们的情况下这是 Black Hat。我们的动机是首先获取经济利益,窃取数据库,并相应地通过出售这些数据库获利。”
受访者还表示,曾有人向他们提议与政府机构合作,但这种形式对他们来说在经济上没有吸引力。
如何选择目标
据受访者称,他们首先感兴趣的是拥有大型数据库的大公司。第二个因素是他们认为针对特定资源开展工作有多容易。
“第一个标准是大型公司,拥有内容充实且规模庞大的数据库。第二点则是可选项,按照我们的主观看法,是针对该资源开展工作的难易程度。”
同时,大型服务并不总是更难攻击。
“有时入侵一个大型网站比小型网站更容易,因为其中有很多不同的开发、技术等等。”
该团体参与者并未为自己设定严格的行业限制。小型网站和小型项目由于经济价值较低,对他们的吸引力较小。
他们现在有哪些目标
据受访者称,Dodo Pizza 和 Tez Tour 只是该团体接触过的公司的一部分。
“现在我不会具体透露是哪些,因为我们还没有完成对它们的工作。既有针对独联体国家的一些项目,也有针对海外公司的一些项目。”
据他所说,这里指的是数十个其他目标。
在 DATASUCKERS 的 Telegram 频道中还出现过对一家大型电子产品商店的暗示。在评论中,用户猜测可能指的是 DNS,但黑客本人并未证实这一点。
数据库会如何处理
该团体参与者声称,获取的数据不会公开,而是被出售。
据受访者称,买家之中可能包括从事人员信息检索的服务。数据库一旦售出,就无法再控制其进一步传播。
FBRI 询问他们如何看待这些数据可能落入诈骗者手中。受访者回答说,他们对此持负面态度。
但这里也出现了矛盾:该团体表示不支持诈骗,但同时又将获取的数据库出售给第三方,并不控制其后续使用。
他们给用户的建议
“我唯一能建议的是,在每个网站上使用唯一密码,并启用双重身份验证。”
受访者认为,公司和政府机构同样需要提前寻找薄弱环节,并持续监控 IT 系统状态,而不是在攻击发生后才作出反应。
背景
此前,FBRI 曾报道过对 Dodo Pizza 的网络攻击。起初公司声称哈萨克斯坦用户的数据未受影响,后来则承认部分客户的姓名、电话号码、配送地址、出生日期和订单历史可能受到影响。
我们还专门撰写了一篇关于 eGov 事件的材料。受访者表示,据其所知,在2023 年,国家数据库“自然人”中的数据可以通过自动化请求获取。但他并未证实 eGov 遭到直接入侵。