ФБРК采访了黑客组织DATASUCKERS的成员,该组织此前声称攻击了Dodo Pizza和Tez Tour。我们还单独询问了他们关于eGov被入侵和哈萨克斯坦人数据泄露的消息。
受访者无法证实对eGov的直接入侵。但据他透露,早在2023年,据他所知,就存在从国家数据库“自然人”中自动获取信息的可能性。
数据可能是如何被获取的
作为例子,受访者向ФБРК展示了据他所说三年前可以从系统中获得的响应格式。
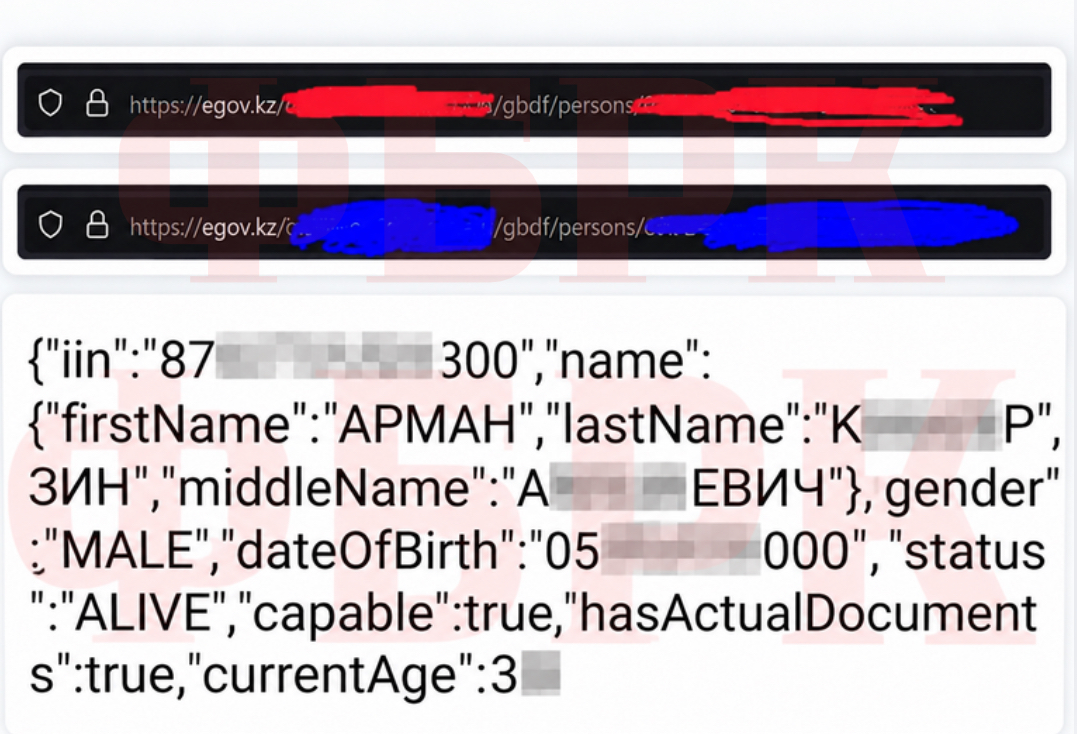
响应中包含个人识别码、姓名、性别、出生日期、个人状态、年龄以及有效证件信息。
当被问及用这种方式理论上需要多长时间才能收集到所有公民的数据时,受访者回答说,一切都取决于系统本身的能力。
“个人识别码的构成方式早已为人所知。我认为几天就够了。取决于系统本身每秒能处理并返回多少请求。”
他澄清说,这里指的正是2023年的情况,现在他不知道这种
“eGov本身怎么被入侵的我完全不知道。也许也是解析,我倾向于这个。”
1500万哈萨克斯坦人的数据是怎么回事
此前ФБРК曾报道过暗网论坛上名为shymzz13的用户,该用户挂牌出售一个据称包含1500万哈萨克斯坦居民数据的数据库。
广告中提到一个2.7 GB的文件和4700万行。卖家声称该数据集包含护照数据、电话、电子邮件、工作地点信息、文件扫描件和密码,而这些信息据称是在入侵eGov后获得的。
随后人工智能和数字发展部表示,对政府系统的入侵未得到证实。该部门还指出,公布的部分信息不符合eGov的数据结构。
国际事实核查协会GFCN和NoFake.kz的专家后来分析了此事。他们指出,出售数据的广告本身既不能证明所声称的整个数据库的存在,也不能证明其来源于eGov。
ФБРК的受访者也认为关于新泄露的消息是旧事件的延续。
“新的eGov泄露是旧泄露的翻版。”
为什么这个话题再次受到关注
最近,用户报告称,他们在eGov中设置的自愿拒绝获取银行贷款和小额信贷的声明据称在未经同意的情况下被取消。这本身并不表明存在入侵,也不能证实与先前泄露事件的关联。
政府服务的问题此前已引起关注。8月21日,eGov和一系列政府网站暂时无法访问。后来它们的工作被恢复,原因被称为外部互联网流量活动增加和防护机制触发。
而数据保护问题远不止eGov一个。
此前ФБРК曾报道,哈萨克斯坦在中亚地区与泄露相关的数据库发布数量上排名第一。据F6公司的数据,该国占该地区此类发布的57%,被泄露记录的数量约为2500万行。
在1500万哈萨克斯坦人数据库的事件中,eGov被入侵并未得到官方证实。ФБРК的受访者也未提出相反的说法,并称解析只是获取数据的可能版本之一。
关于该黑客组织的目的是什么,我们将在后续材料中讲述。请关注我们的发布。
未完待续……