ФБРК DATASUCKERS хакерлік тобының мүшелерімен сұхбат жүргізді, олар бұған дейін Dodo Pizza және Tez Tour-ға жасалған шабуылдар туралы мәлімдеген. Біз олардан eGov бұзылуы және қазақстандықтардың деректерінің таралуы туралы хабарламалар жөнінде бөлек сұрадық.
Әңгімелесуші eGov-ті тікелей бұзуды растай алмады. Бірақ оның айтуынша, 2023 жылы «Жеке тұлғалар» мемлекеттік дерекқорынан автоматты түрде мәліметтер алу мүмкіндігі болған.
ДЕРЕКТЕРДІ ҚАЛАЙ АЛУҒА БОЛАТЫН
Мысал ретінде әңгімелесуші ФБРК-ға өз сөзінше үш жыл бұрын жүйеден алуға болатын жауап форматын көрсетті.
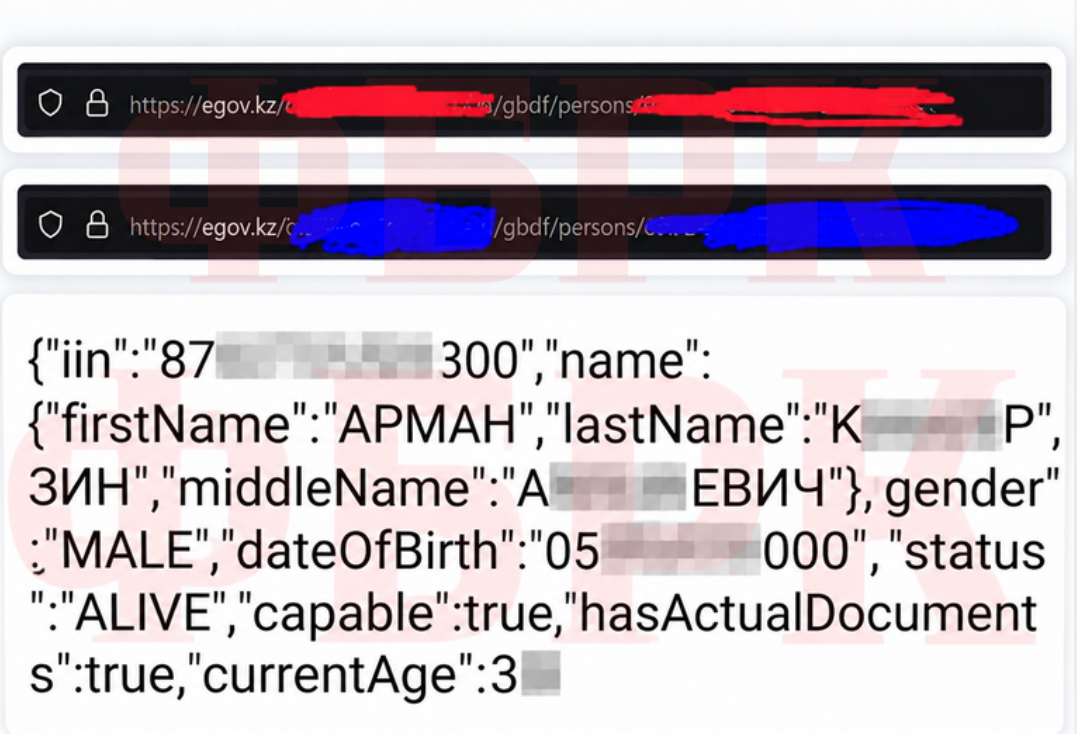
Жауапта ЖСН, Т.А.Ә., жынысы, туған күні, адамның мәртебесі, жасы және қолданыстағы құжаттар туралы мәліметтер болды.
Осылайша барлық азаматтардың деректерін жинауға теориялық тұрғыдан қанша уақыт кететіні туралы сұраққа әңгімелесуші бәрі жүйенің мүмкіндіктеріне байланысты деп жауап берді.
«ЖСН қалай құрылатыны бұрыннан белгілі. Менің ойымша, бірнеше күн. Жүйенің өзіне байланысты, секундына қанша сұранысты өңдеп, қайтара алады».
Ол бұл нақты 2023 жылғы жағдай туралы екенін және қазір мұндай мүмкіндіктің қолжетімді екенін білмейтінін нақтылады
«eGov-тің өзі қалай бұзылғанын білмеймін. Мүмкін, бұл да парсинг, мен осыған бейіммін».
15 МЛН ҚАЗАҚСТАНДЫҚТЫҢ ДЕРЕКТЕРІ НЕ БОЛДЫ
Бұған дейін ФБРК жазған болатын, shymzz13 лақап атымен даркнет-форумдағы пайдаланушы 15 млн Қазақстан тұрғынының деректері бар базаны сатуға қойған.
Хабарландыруда көлемі 2,7 ГБ және 47 млн жол болатын файл туралы айтылған. Сатушы массивте паспорт деректері, телефондар, электрондық пошта, жұмыс орындары туралы мәліметтер, құжаттардың скандары және құпиясөздер бар екенін, ал ақпараттың өзі eGov бұзылғаннан кейін алынғанын мәлімдеді.
Кейінірек жасанды интеллект және цифрлық даму министрлігі мәлімдеді, мемлекеттік жүйелердің бұзылуы расталмады. Ведомство сонымен қатар жарияланған ақпараттың бір бөлігі eGov деректер құрылымына сәйкес келмейтінін атап өтті.
Тарихты кейінірек GFCN және NoFake.kz халықаралық фактчекинг қауымдастығының сарапшылары талдады. Олар деректерді сату туралы хабарландырудың өзі не бүкіл мәлімделген базаның бар екенін, не оның eGov-тен шыққанын дәлелдемейтінін атап өтті.
ФБРК әңгімелесушісі де жаңа утечка туралы хабарламаларды ескі тарихтың жалғасы деп санайды.
«Жаңа eGov утечкасы — ескісінен жасалған фейк».
ТАҚЫРЫП НЕГЕ ҚАЙТА ӨЗЕКТІ
Соңғы уақытта пайдаланушылар хабарлайды, олардың eGov-те орнатқан банктік қарыздар мен микрокредиттерді алудан ерікті бас тартуы олардың келісімінсіз алынып тасталатынын. Бұл өз алдына бұзушылықты көрсетпейді және бұрынғы утечкалармен байланысын растамайды.
Мемлекеттік сервистермен проблемалар бұрын да назар аудартқан. 21 тамызда eGov және бірқатар мемсайттар уақытша қолжетімсіз болды. Кейінірек олардың жұмысы қалпына келтірілді, ал себебі сыртқы интернет-трафиктің жоғары белсенділігі және қорғаныс механизмдерінің іске қосылуы деп аталды.
Деректерді қорғау мәселесі бір eGov-тен кеңірек.
Бұған дейін ФБРК жазған болатын, Қазақстан утечкаларға байланысты дерекқорлардың жарияланым саны бойынша Орталық Азияда бірінші орын алды. F6 компаниясының деректері бойынша, өңірдегі осындай жарияланымдардың 57% осы елге тиесілі, ал компрометацияланған жазбалардың көлемі шамамен 25 млн жолды құрады.
15 млн қазақстандықтың базасы жағдайында eGov бұзылуы ресми түрде расталған жоқ. ФБРК әңгімелесушісі де керісінше тұжырымдамайды және парсингті деректерді алудың мүмкін нұсқаларының бірі ғана деп атайды.
Осы хакерлік топтың қандай мақсаттарды көздейтінін келесі материалдарымызда айтамыз. Жарияланымдарымызды бақылаңыздар.
Жалғасы бар…