Өзбекстанда азаматтардың жеке деректерінің SAFE Service платформасына қатысты ықтимал ағып кетуі туралы хабарламаларды тексеру басталды. Әлеуметтік желілерде және Telegramда жеке мәліметтердің қолжетімділігі туралы мәлімдемелер таралуда. Деректердің ағып кету фактісі әзірге ресми түрде расталған жоқ.
ТЕКСЕРУДІ КІМ ЖҮРГІЗЕДІ
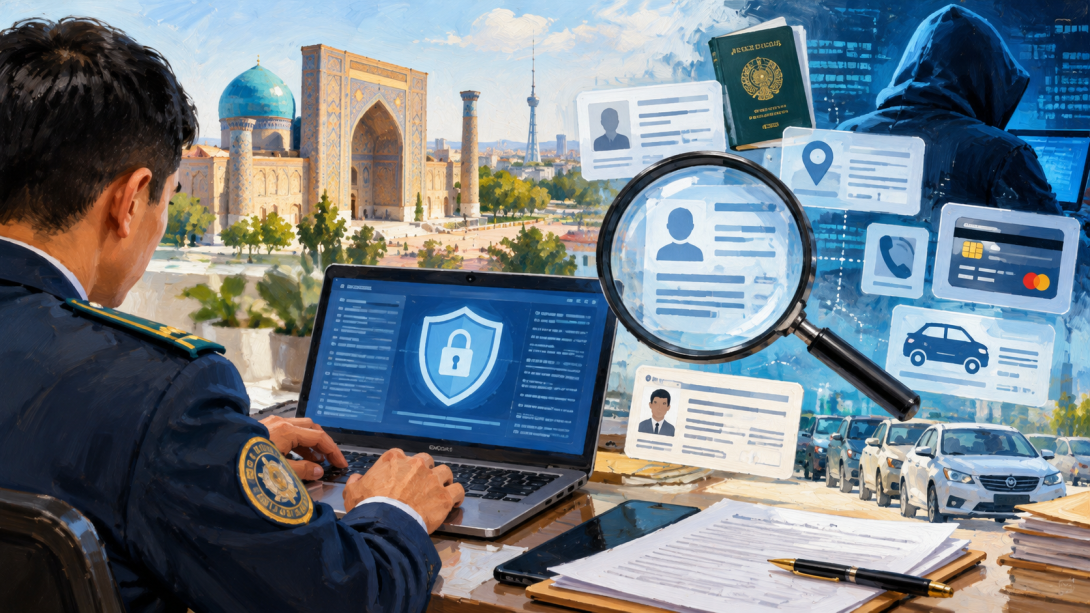
Gazeta.uz деректері бойынша, тексеруді Өзбекстан Мемлекеттік қауіпсіздік қызметі жанындағы «Киберқауіпсіздік орталығы» мемлекеттік мекемесінің, ішкі істер министрлігінің (ІІМ) және AUTODOC компаниясының қызметкерлері бірлесіп жүргізуде.
Мамандар жарияланған хабарламалардың дұрыстығын анықтап, таратылатын мәліметтердің шығу тегі мен олардың пайда болу жағдайларын анықтауда. Жеке деректердің SAFE Service немесе басқа да ақпараттық жүйелер мен электрондық платформалардан ашық қолжетімділікке түсуі мүмкін болған-болмағаны бөлек тексерілуде.
ҚАНДАЙ ДЕРЕКТЕР АШЫҚ ҚОЛЖЕТІМДІЛІККЕ ТҮСУІ МҮМКІН
Әлеуметтік желілерде таралып жатқан хабарламаларға сәйкес, Telegram-боттарда азаматтардың жеке деректеріне қатысты болуы мүмкін мәліметтер табылуда. Аталған санаттардың ішінде — жеке тұлғаның жеке сәйкестендіру нөмірі (ЖСН), паспорт деректері, тұрғылықты мекенжайлары, телефон нөмірлері, тіркелген автомобильдер мен жүргізуші куәліктері туралы мәліметтер.
Жекелеген пайдаланушылар сондай-ақ қосымшаларға байланған банк карталары және аккаунттарға кіру орындалған құрылғылар туралы ақпараттың бар екенін мәлімдеуде.
SAFE SERVICE МЕН AUTODOC ҚАЛАЙ БАЙЛАНЫСТЫ
SAFE Service — бұрын Safe Road деп аталған платформа. Оны AUTODOC компаниясы әзірлеп, оған қызмет көрсетеді.
Қазіргі уақытта мамандар платформаның жеке деректердің таралуына ықтимал қатысын ғана емес, жарияланған мәліметтерге қатысы болуы мүмкін басқа да ақпараттық жүйелерді де тексереді.
КОНТЕКСТ
2026 жылдың қыркүйегінде DATASUCKERS хакерлік тобы Dodo Pizza-ға шабуыл жасалғаны және миллиондаған клиенттің, оның ішінде Қазақстаннан да деректері алынғаны туралы мәлімдеді. Хакерлердің нұсқасы бойынша, сөз бүкіл әлем бойынша шамамен 68 млн адам, оның ішінде 6,7 млн қазақстандық туралы болған. Компания бұл сандарды растаған жоқ.
ҚҚЗК топ мүшелерімен байланысып, олардың мақсаттарды қалай таңдайтынын, ұрланған базаларды кімге сататынын және неліктен Қазақстан әзірге олар үшін жеке қызығушылық тудырмайтынын анықтады.
Бұзудан кейін жеке деректерге не болады? Неліктен хакерлер алаяқтықты қолдамайтындарын мәлімдеп, бірақ өздері бөтен ақпаратты сатады? Олар eGov-тың ықтимал бұзылуы туралы не біледі және топтың артында кім тұр?
- Сұхбаттың толық мәліметтерін ҚҚЗК сайтында оқыңыз.
- Толық талдауды YouTube-та қараңыз.